
8 października 2026
„Okrągły stół dla cyfryzacji w ochronie zdrowia”, 6 października 2026, Gdańsk
6 października 2026 r. w Uniwersyteckim Centrum Klinicznym (UCK) w Gdańsku odbyło się spotkanie pt. „Okrągły stół dla cyfryzacji w ochronie zdrowia”, zorganizowane z inicjatywy Ministra Tomasza Maciejewskiego oraz Dyrektora Departamentu e-Zdrowia Łukasza Sosnowskiego.
Uczestnicy i Kontekst Spotkania
- Ministerstwo Zdrowia: Dyrekcja Departamentu e-Zdrowia MZ: Łukasz Sosnowski oraz Karolina Tądel (Minister Tomasz Maciejewski otworzył konferencję zdalnie).
- Centrum e-Zdrowia (CeZ): Dyrektor Jarosław Sot oraz jego Zastępcy: Andrzej Sarnowski oraz Jeremi Olechnowicz.
- Gospodarz: Jakub Kraszewski – Dyrektor Naczelny UCK.
- Reprezentacja środowiska medycznego: Liczna, kilkudziesięcioosobowa grupa przedstawicieli szpitali z całej Polski. Ogólnopolskie Stowarzyszenie Szpitali Prywatnych (OSSP) reprezentowali Wiceprezes Katarzyna Walendzik oraz Pełnomocnik Zarządu ds. cyfryzacji i cyberbezpieczeństwa Maciej Wiśniewski.
Spotkanie odbyło się świadomie bez udziału dostawców systemów HIS, stanowiąc przestrzeń do bezpośredniego dialogu ze środowiskiem szpitalnym.
Kluczowe Zagadnienia Merytoryczne i Architektura OpenAPI
Spotkanie w Gdańsku stanowiło bezpośrednią kontynuację dwóch wcześniejszych, zeszłorocznych debat, które miały miejsce w Instytucie Centrum Zdrowia Matki Polki (ICZMP) w Łodzi. O ile jednak w łódzkich spotkaniach prowadzono otwarty dialog przy pełnym udziale dostawców rynkowych systemów HIS, o tyle w Gdańsku z nich zrezygnowano, by w pełni skoncentrować się na przekazaniu docelowej wizji samym szpitalom. Głównym celem było zatem zaprezentowanie wypracowanego przez Ministerstwo Zdrowia standardu OpenAPI oraz nowych wymogów bezpieczeństwa. Oznacza to strategiczne przejście od kosztownych, długotrwałych integracji w modelu punkt-punkt (wymuszających często tzw. „podatek API” i „vendor lock-in”) do bezpłatnego, ujednoliconego, ogólnopolskiego standardu komunikacji dwukierunkowej, wspieranego referencyjnymi rozwiązaniami centralnymi.
Transformacja Modelu Integracji
- Stan obecny: Integracje oparte na HL7/CDA wymagają indywidualnych ustaleń, ręcznego mapowania danych oraz osobnych, płatnych prac programistycznych dla każdej pary systemów. Część danych przesyłana jest plikowo lub przepisywana ręcznie, co wydłuża wdrożenia do tygodni lub miesięcy.
- Docelowy model OpenAPI: Tworzy jeden spójny standard. Nowe urządzenia i systemy (np. LIS, RIS, kardiomonitory) podłączają się bezpośrednio do otwartego interfejsu. Dla szpitali oznacza to eliminację opłat za indywidualne integracje, większy wybór dostawców oraz skrócenie czasu uruchomienia do godzin lub dni.
Uwarunkowania Ekonomiczne
Powołując się na raport OECD Health Working Paper No. 197, wskazano, że brak interoperacyjności generuje straty rzędu 2,7% – 6,6% całkowitych kosztów ochrony zdrowia. W polskich warunkach oznacza to marnotrawienie od 7,3 mld do 17,8 mld PLN rocznie z powodu powielania badań, ręcznego przepisywania danych i braku ich płynnej wymiany.
Standard Technologiczny HL7 FHIR
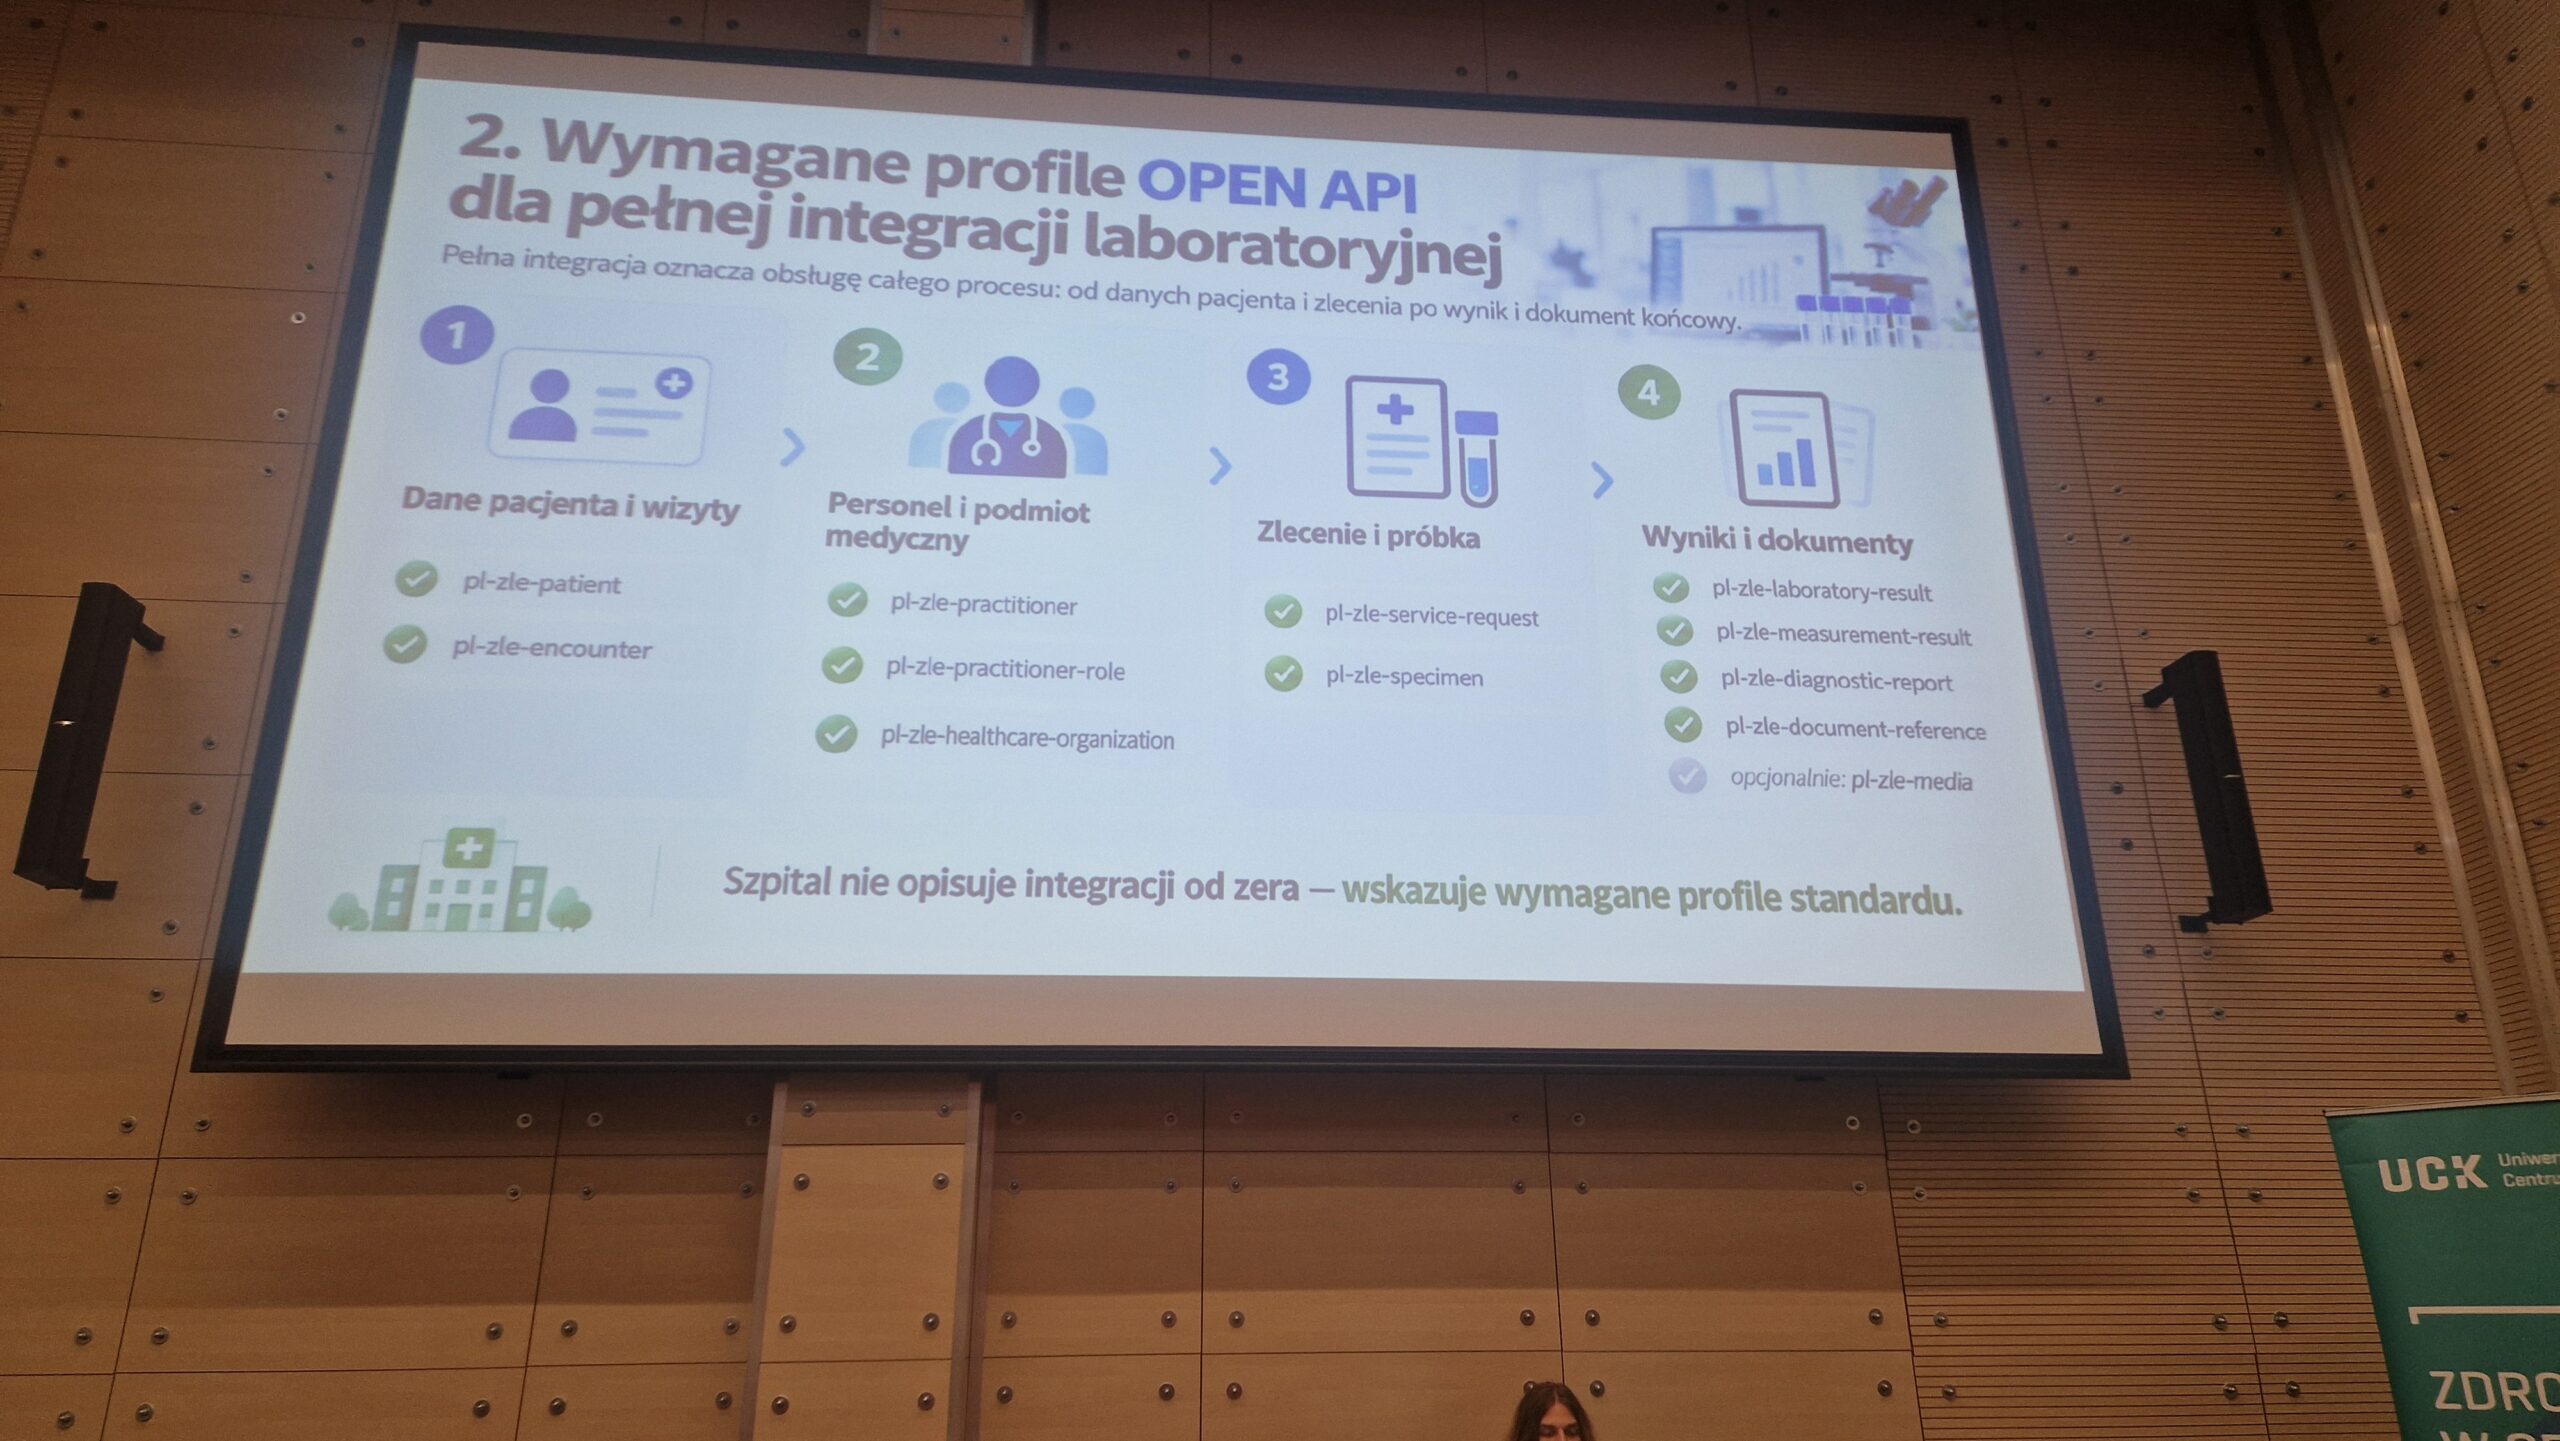
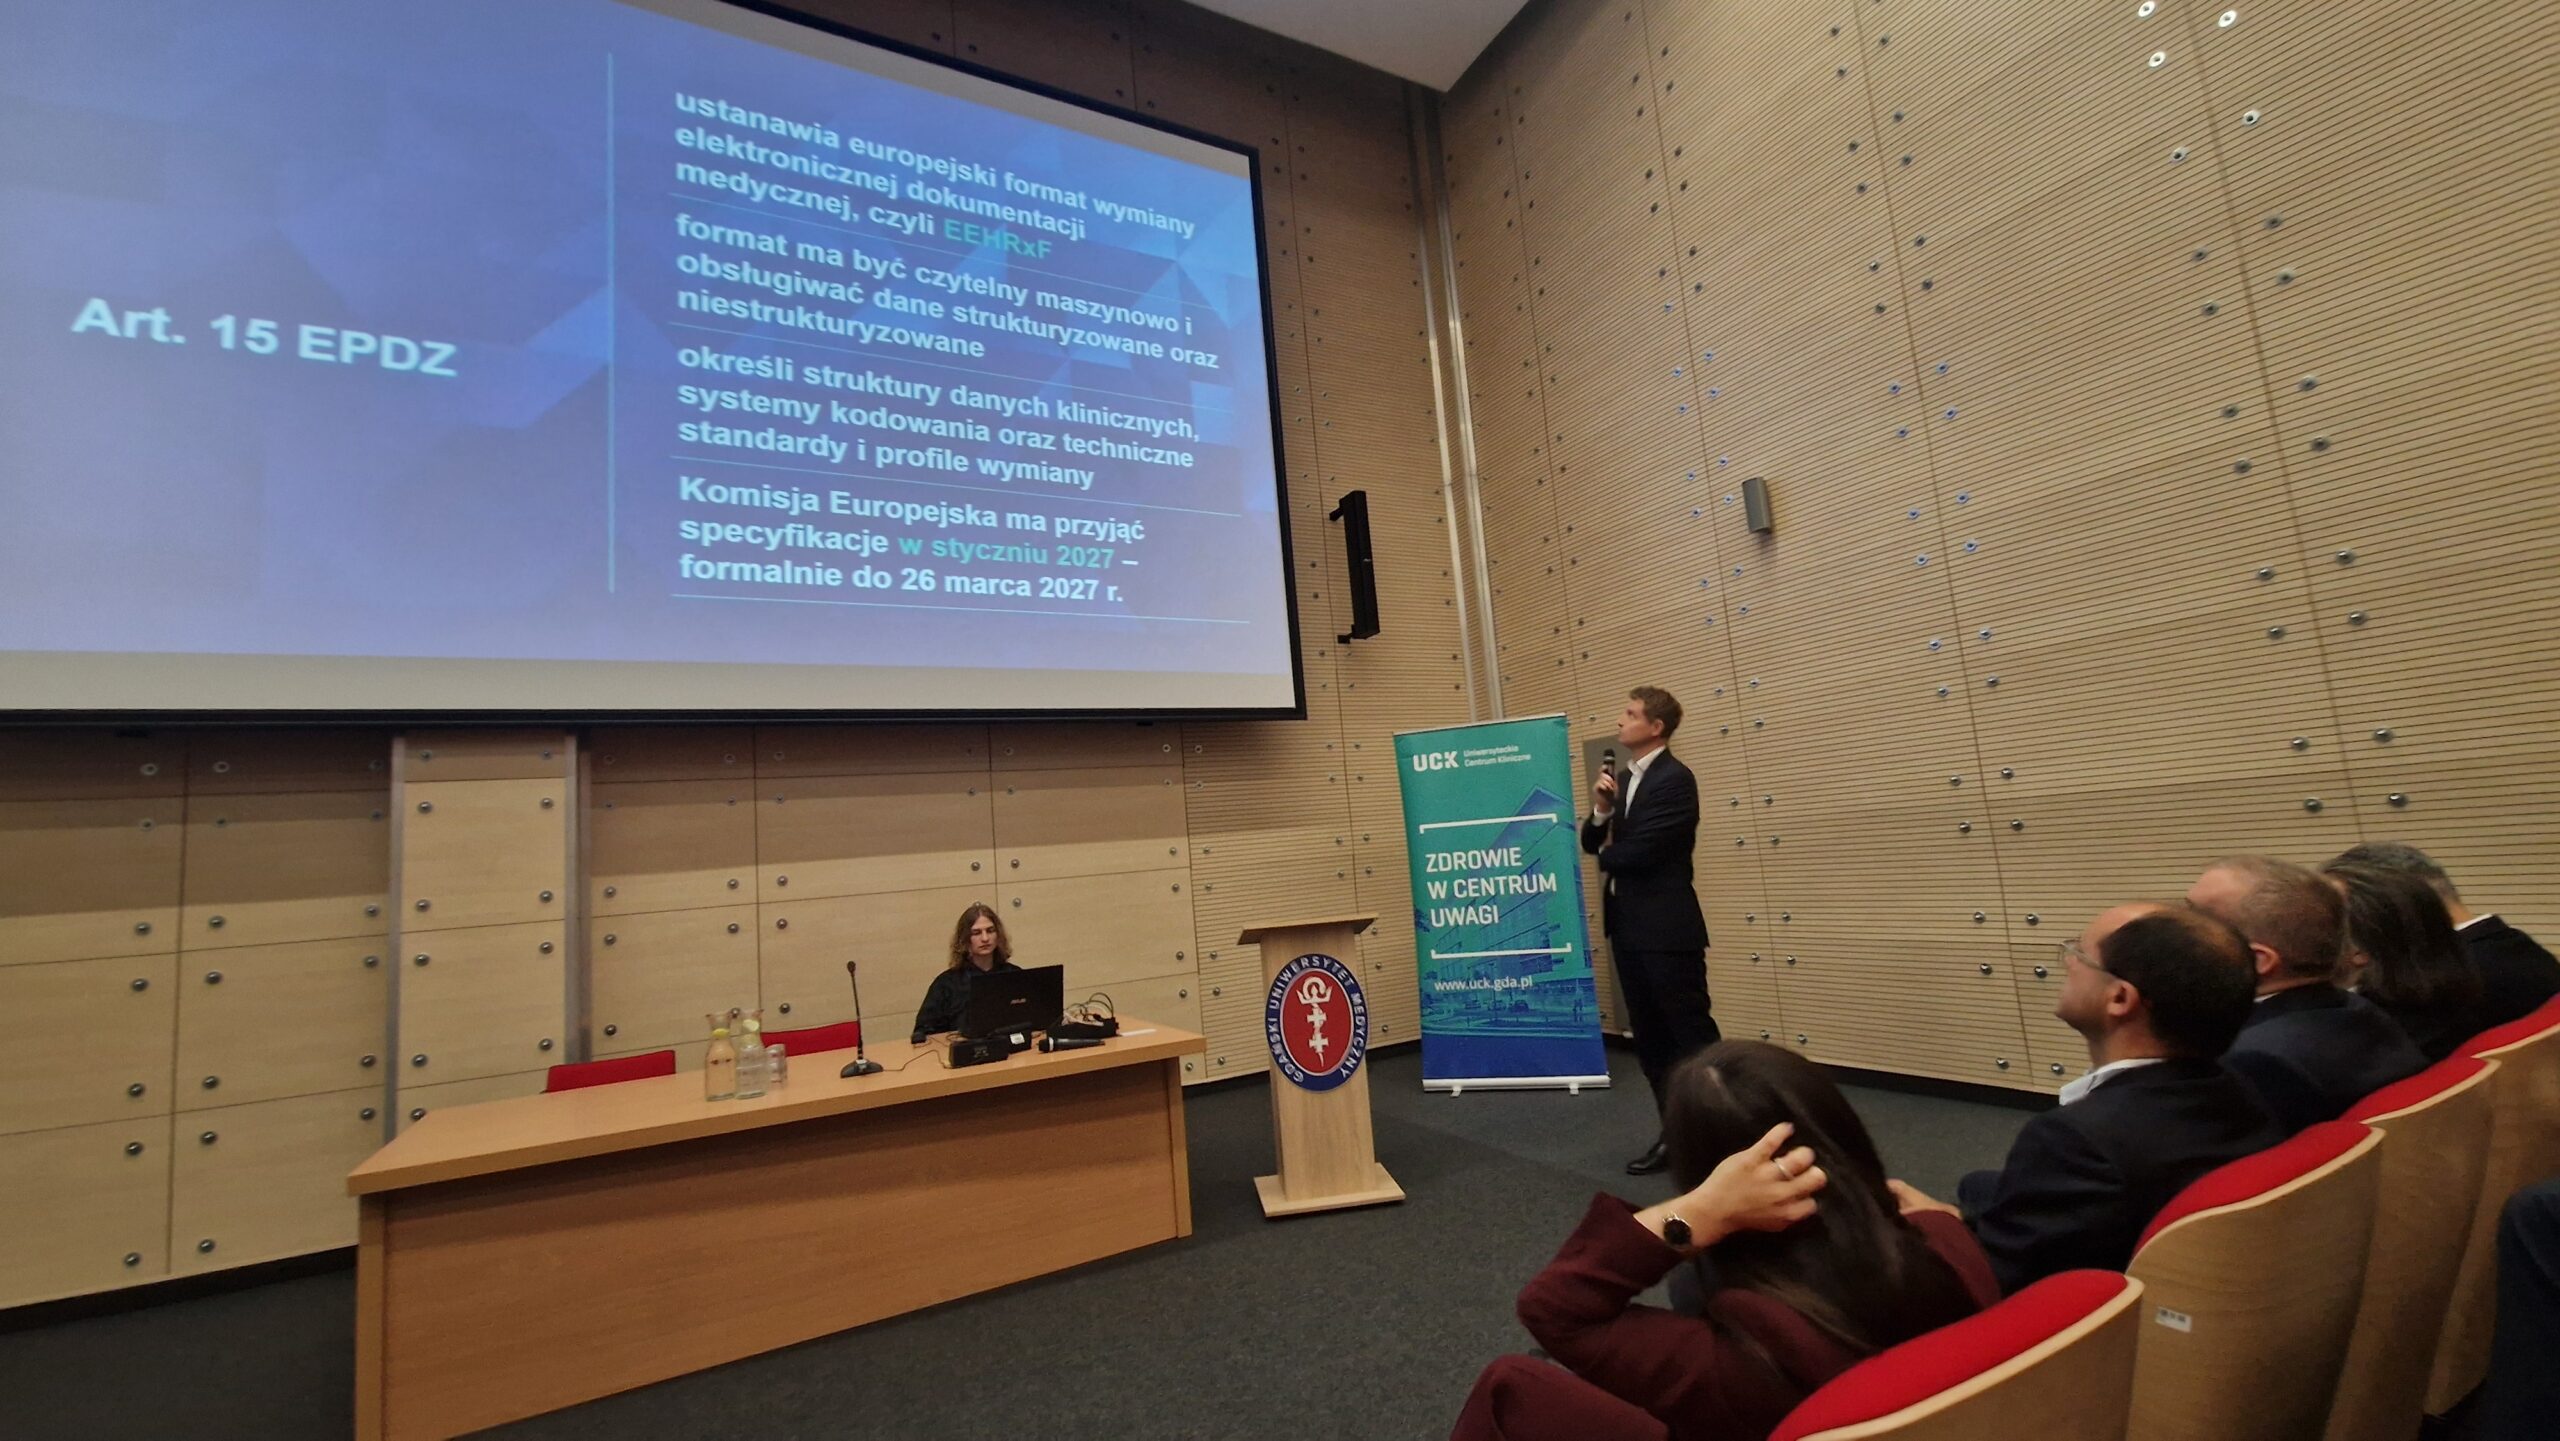
Standard OpenAPI opiera się na międzynarodowej specyfikacji HL7 FHIR (Release 4), stosowanej m.in. w systemie P1 (Zdarzenia Medyczne, Moje Zdrowie, e-DILO) oraz spójnej z wymogami Europejskiej Przestrzeni Danych Medycznych (EHDS) dla wymiany transgranicznej. Zamiast przesyłania skomplikowanych dokumentów, systemy wymieniają uszczegółowione zasoby danych obejmujące m.in. dane pacjenta, zlecenia, wyniki badań laboratoryjnych i diagnostycznych oraz farmakoterapię.
Zapobieganie Ryzyku „Minimalnej Zgodności” i Wzorce OPZ
Wskazano na ryzyko deklarowania przez dostawców jedynie częściowej zgodności ze standardem. Aby temu zapobiec, określono warunki pełnej zgodności:
- Obsługa pełnych scenariuszy procesowych (np. pełny cykl badania laboratoryjnego od zlecenia do wyniku).
- Pozytywne wyniki testów akceptacyjnych oraz weryfikacja z Macierzą Zgodności Funkcjonalnej.
- Udostępnienie szpitalom wzorcowych zapisów do Specyfikacji Warunków Zamówienia (OPZ), co ułatwia zamawianie systemów zgodnych z OpenAPI bez konieczności tworzenia opisu wymagań od zera.
Cyberbezpieczeństwo i Standard Zero Trust w cieniu raportu NIK
Istotnym punktem debaty były zagadnienia cyberbezpieczeństwa. W oparciu o najnowszy raport Najwyższej Izby Kontroli (NIK), obnażono słabości rozproszonej architektury bezpieczeństwa w polskich szpitalach, budowanej w modelu „każdy sobie rzepkę skrobie”. Raport NIK wykazał m.in., że deficyt kadr IT i napięte budżety tworzą luki zagrażające integralności dokumentacji pacjentów i czyniące szpitale łatwym celem dla ataków (np. ransomware). Z tego powodu integralną częścią budowanego standardu OpenAPI uczyniono jednolity model bezpieczeństwa oparty na architekturze Zero Trust z precyzyjną kontrolą dostępu, silnym szyfrowaniem i zarządzaniem tożsamością. Silnie zaakcentowano wymogi płynące z nowych dyrektyw unijnych, m.in. NIS2 oraz Cyber Resilience Act (CRA). Wskazano przy tym, że ochrona infrastruktury szpitalnej nie może być jedynie zmartwieniem pojedynczych placówek – musi ewoluować w stronę systemowego „parasola ochronnego”, odciążającego niedofinansowane podmioty lecznicze, szczególnie z sektora MŚP i szpitali prywatnych.
Harmonogram Wdrożenia Regulacyjnego (Art. 8d SIOZ)
Przedstawiono ramowy harmonogram konsultacji i operacyjnego wdrażania standardu:
- 6 października 2026 r.: Okrągły stół z przedstawicielami szpitali (UCK Gdańsk).
- 8 października 2026 r.: Dedykowane spotkanie informacyjne z dostawcami systemów IT, którzy w tym tygodniu otrzymają szczegółowe informacje w tej sprawie.
- 9 – 30 października 2026 r.: 3-tygodniowy okres konsultacji społecznych i publicznych projektu standardu.
- Listopad / Grudzień 2026 r.: Podsumowanie uwag oraz publikacja finalnego standardu w Biuletynie Informacji Publicznej Ministerstwa Zdrowia (BIP MZ).
- +9 miesięcy od publikacji: OpenAPI staje się obligatoryjnym standardem prawnym przy zakupach i integracjach systemów w ochronie zdrowia.
Stanowisko i Głos Ogólnopolskiego Stowarzyszenia Szpitali Prywatnych (OSSP)
Ogólnopolskie Stowarzyszenie Szpitali Prywatnych już dwa lata temu zainicjowało działania na rzecz interoperacyjności systemów informatycznych. Na początku zeszłego roku OSSP opublikowało Manifest Interoperacyjności Systemów Informatycznych w Ochronie Zdrowia (z dnia 12.12.2025 r.), wskazując na konieczność unormowania tych kwestii w trosce o poprawę efektywności działania podmiotów leczniczych i jakości obsługi pacjentów.
Obecne kroki podejmowane przez Ministerstwo Zdrowia stanowią częściową realizację podnoszonych od dawna postulatów. Podczas spotkania głos w tej sprawie zabrał Pełnomocnik Zarządu OSSP ds. cyfryzacji i cyberbezpieczeństwa Maciej Wiśniewski, który zaprezentował stanowisko Stowarzyszenia.
OSSP podtrzymuje pogląd, że oprócz samej publikacji API, Centrum e-Zdrowia (jako jednostka koordynująca) powinno utrzymywać ogólnodostępną i otwartą referencyjną implementację zintegrowanego systemu HIS. Co istotne, stanowisko to spotkało się z dużym poparciem na sali – liczna grupa przedstawicieli szpitali publicznych w pełni zgodziła się z postulatami OSSP w kwestii konieczności utworzenia takiego systemu referencyjnego.
Rozwiązanie to odgrywałoby kluczową rolę jako:
- Wzorzec implementacji standardu OpenAPI w systemach medycznych.
- Platforma do prototypowania i walidacji nowych rozwiązań.
- Środowisko szkoleniowe i rozwojowe dla wszystkich interesariuszy systemu.
- Narzędzie do weryfikacji zgodności implementacji komercyjnych.
Należy na koniec podkreślić przełomowe znaczenie podjętej przez ministerstwo inicjatywy. Wdrożenie rozwiązań proponowanych przez Ministerstwo Zdrowia i Centrum e-Zdrowia stanowi istotny krok we właściwą stronę i z pewnością usprawni automatyzację procesów i będzie stanowić znaczące udogodnienie w wysiłkach na rzecz podnoszenia jakości w całym systemie ochrony zdrowia. Z całą stanowczością pragniemy wyrazić pełne poparcie środowiska szpitali prywatnych dla działań prowadzonych przez Ministerstwo Zdrowia oraz Centrum e-Zdrowia na rzecz rozwijania interoperacyjności. Wyrażamy głęboką nadzieję, że długo oczekiwane nowe regulacje będą konsekwentnie i skutecznie egzekwowane.
Doświadczenie
20 lat działalności - ponad 150 szpitali
20 lat działalności na rzecz rozwoju opieki zdrowotnej w Polsce z aktywnym udziałem sektora szpitali prywatnych
Copyright © 2022 Ogólnopolskie Stowarzyszenie Szpitali Prywatnych. All Rights Reserved.